11 月 3 號,CrowdStrike 在巴塞羅那的 Fal.Con Europe 大會上發佈了 AI 急停開關,裝在它的 Falcon Guardian 裏。Falcon Guardian 是它用來發現和管理一家公司裏在跑的 agent 的系統。官方的說法是,agent 跑偏的時候,安全管理員可以先把它停掉,再不讓它重新啓動,最後斷掉它訪問企業網絡的路。聽上去,裝上這個產品,開關就在手邊了。
我拿自己天天用的 Codex 順着這條線走了一遍。Codex 在我的電腦上跑,它跟 OpenAI 之間的數據走的是 HTTPS,也就是加密之後再發出去的流量。公司網絡中間就算擺着一個網關,網關看到的也只是一串加密流量,因爲它不知道里面是提示還是回應,所以它更不知道哪一句該攔、哪一句不該攔。
所以我最想弄清楚的是,這個開關到底靠什麼看見 agent,又靠什麼把它停住。我把急停開關的官方稿、產品頁和同一天那份講 Guardian 整體的公告都讀完之後,答案是,它靠的不是網關解密,而是事先在三個地方佈置好的東西。少了哪一層,它能管的範圍就少哪一塊。
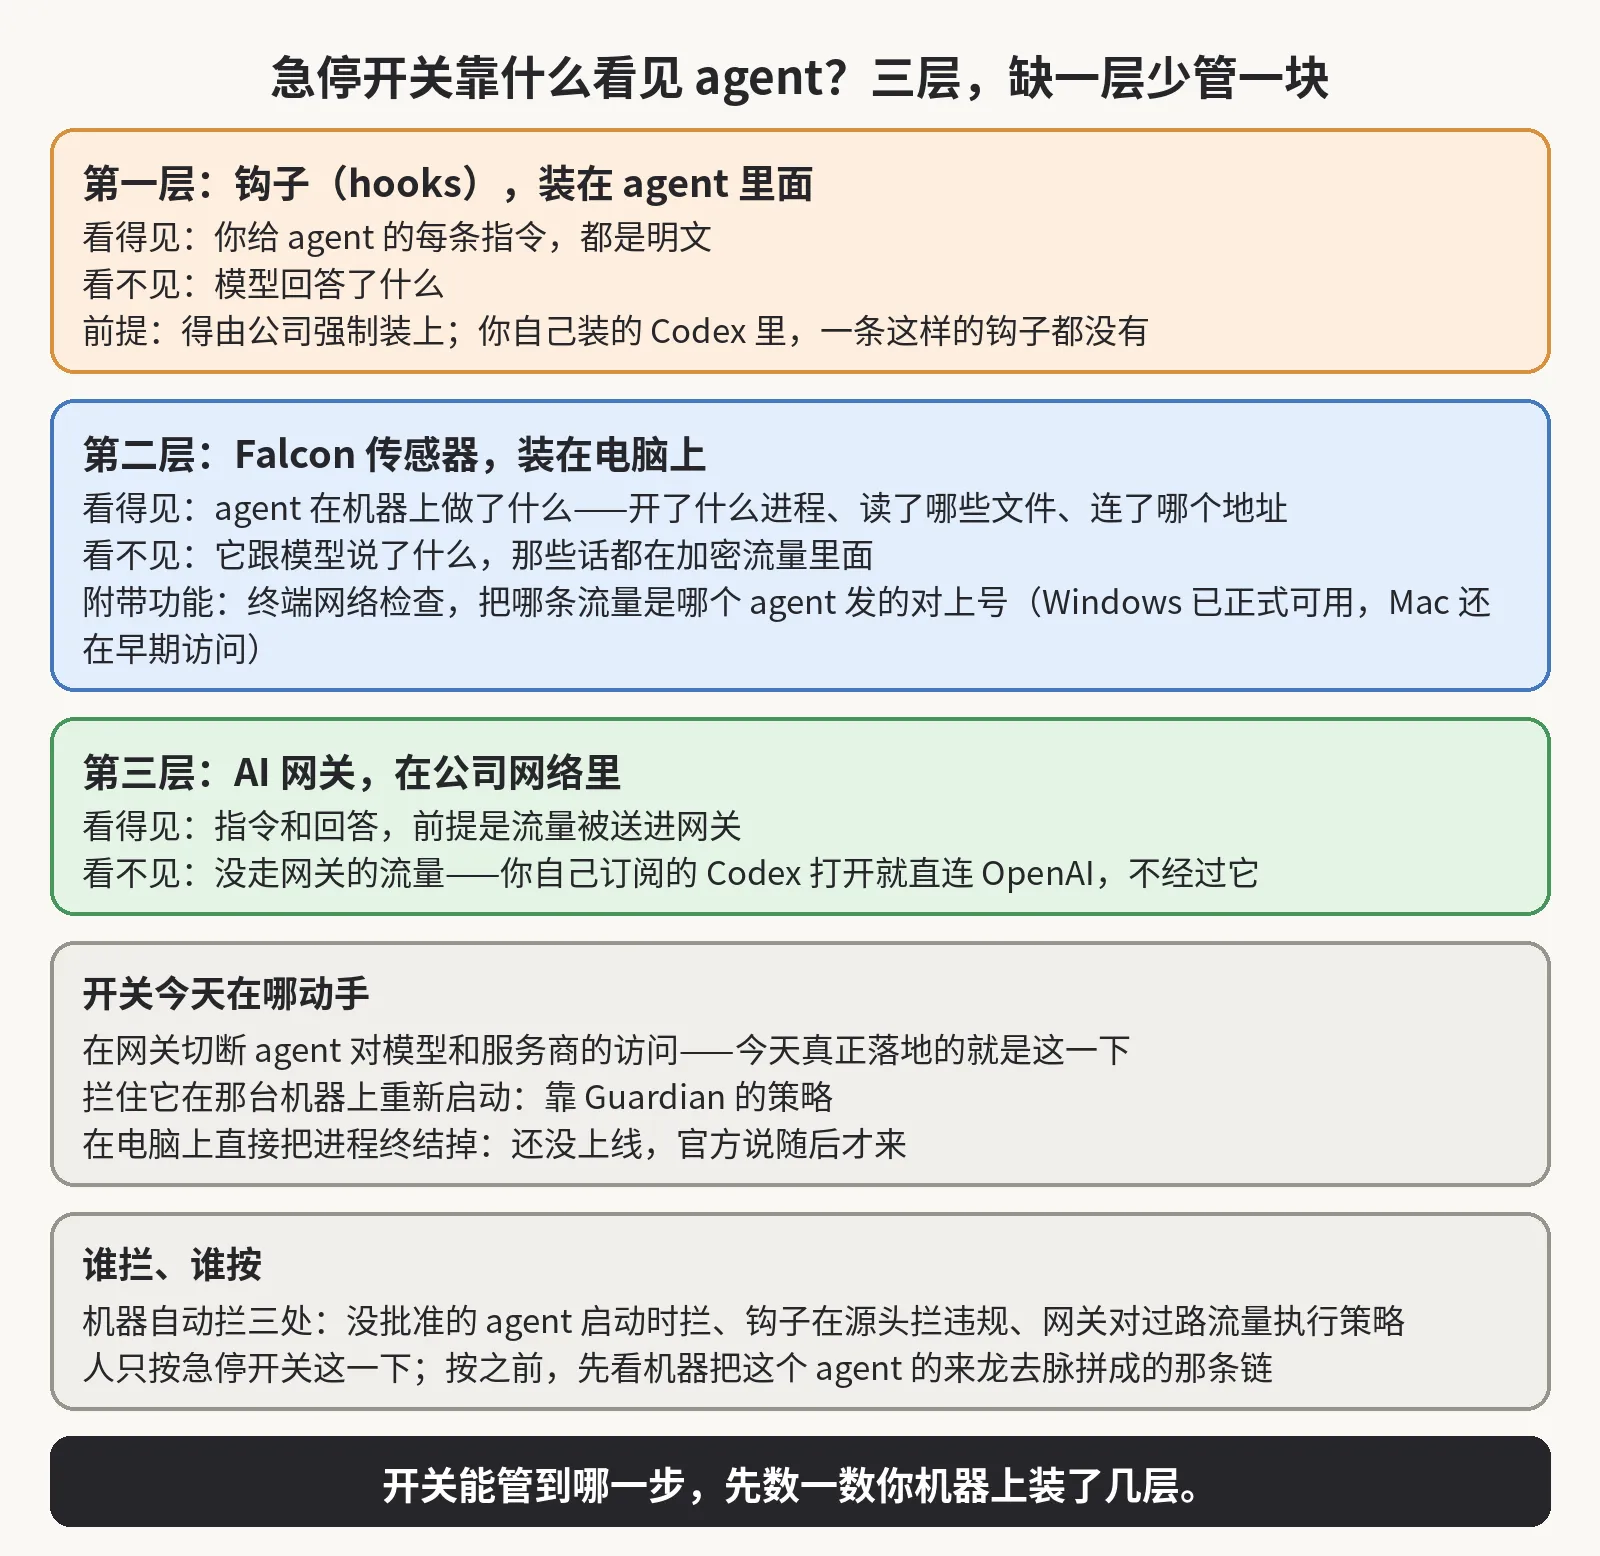
第一層裝在 agent 裏面,叫 hooks,中文就是鉤子。Claude Code、Codex、GitHub Copilot、Cursor 這些主流 agent 都留了鉤子的接口。
agent 每收到一條指令、每準備調用一個工具,鉤子都能先看一眼,如果違規,就當場攔下。CrowdStrike 的 Guardian,就是把自己的檢查裝進這些鉤子裏。因爲鉤子是在 agent 內部看的,所以它看得見明文的提示,HTTPS 加密不加密跟它沒有關係。
但是鉤子有兩個前提。第一個前提是得有人把鉤子裝進去,而在公司管的電腦上,這件事可以強制。以 Codex 爲例,OpenAI 的企業文檔寫明,管理員可以在一份叫 requirements.toml 的受管配置裏定好鉤子,再由公司的設備管理工具下發到每臺機器上,員工自己關不掉,甚至可以設成只跑公司下發的鉤子。
反過來,如果公司沒有部署這一套,你自己裝的 Codex 裏一條這樣的鉤子都沒有,所以它幹了什麼,不會向任何人報告。第二個前提是鉤子本身看不全。CrowdStrike 在公告裏自己承認,鉤子看得見提示,但是看不見模型的回應,而且攔不下 agent 的每一個動作。OpenAI 的文檔裏還有一句,鉤子的回調如果出錯或者超時,鉤子可能就這麼失敗了,而工具照樣執行。
第二層是裝在電腦上的 Falcon 傳感器。傳感器在操作系統這一層看 agent:它拉起了哪些進程,讀了哪些文件,又往外面連了哪些地址。這些它都看得見,所以哪怕一個 agent 沒有裝鉤子,它在機器上做過什麼,傳感器也能記下來。
但是傳感器看不見它跟模型說了什麼,因爲對話內容在 HTTPS 裏面,而傳感器在外面。它能對上的,只是這個進程在某個時間連了某個地址、發了多少數據。Falcon 傳感器還帶一個終端網絡檢查的功能,做的就是把網絡上發的東西和機器上做的事對起來:哪條網絡流量是哪個 agent 發的,它發完之後又在機器上做了什麼。這個功能在 Windows 上已經正式可用,Mac 還在早期訪問。
CrowdStrike 也承認,只靠網絡這一層有盲區。如果 agent 用的是跑在本機的開源模型,它跟外界根本沒有網絡往來,那麼這一層就什麼都看不見。
第三層纔是網關。Guardian 裏帶一個 AI Gateway,公司可以把 AI 流量導進網關。流量從網關過的時候,提示和回應都能被檢查,用量能被統計,策略也能在這一層執行。網關能看見內容,不是因爲它能解開 HTTPS,而是因爲流量被主動送到了它面前。
你的 Codex 如果是自己訂閱的,打開就直接連 OpenAI,中間不經過任何公司網關,那麼這一層對它就等於不存在。這不是網關技術不行,而是它根本不在這條路上。
哪一層都不在的機器,比如你自己家裏電腦上那個 Codex,這個產品連它存在都不知道。而機器上裝了哪幾層,也決定了這個開關對這個 agent 能做到哪一步。
急停開關今天真正落地的動手點,是在網關上切斷 agent 對指定模型和服務商的訪問,產品頁上就是這麼寫的。走網關的 agent,被切斷之後拿不到模型的回應,所以正在跑的任務也就繼續不下去了。另外還有兩件。一件是阻止它在那臺機器或者那一組機器上重新啓動,這一件靠的是 Guardian 的策略。另一件是切斷它訪問企業網絡的路。
而名字最容易讓人以爲的那件事,也就是直接在終端上把 agent 的進程終結掉,官方稿裏寫的是先在網關停,終端那一下隨後纔來,現在還沒有上線。所以今天按下這個開關,能不能直接停住一個 agent,先要看它走不走網關。如果它走網關,模型訪問會被切斷,任務就停了。如果它不走網關,你手裏能用的就只有攔重啓和斷網。
攔的這一下到底是人按的,還是系統自動的?得分開看,因爲這個系統裏自動和人工是分工的。自動攔的有三處。不在批准名單上的 agent,啓動的時候就被攔下。鉤子在源頭攔違規的提示和工具調用。網關對過路的流量執行策略,該遮的敏感數據遮掉,該攔的攔掉。
人按的部分只有急停開關這一下,而且這是 CrowdStrike 明說的設計。官方原話是人在控制、全程留痕,意思是有權限的管理員來觸發這一下,每一次操作都記進審計日誌,也就是記着誰在什麼時候做了什麼的那份記錄。
可是量級擺在這裏。CrowdStrike 自己的演示裏提過一個客戶,是一家財富 500 強公司,在終端上盤出來 18,000 個 agent,真正批准過的只有 300 個。在這種量級下,靠人盯着每一個 agent 看是不可能的,所以它的管法是讓機器先做篩選。沒批准的在啓動那一關就過不去,所以不需要人操心。
被 Guardian 的檢測標出來的那些,系統會把這個 agent 的來龍去脈拼成一條鏈,再遞給管理員:誰把它部署到這臺機器上的、它收到過什麼指令、調用了哪些工具、讀了哪些文件、又往外發過什麼,全都在這條鏈上,而且每個 agent 還帶一個風險分數。事情正在發生的時候,系統還能估算波及範圍。自動的那幾層先把自己能判斷的都判斷完了,所以真正遞到管理員面前的,只剩這一個判斷:這一條鏈是不是已經越界了。
不過,這個分工有一個繞不過去的前提:人能看到的,只是被檢測標出來的那一部分。如果一個 agent 拿着合法的權限,在權限範圍裏做錯了事,比如把一份不該發的文件發給了名單上的收件人,那麼前面的自動層不會覺得它違規,檢測也不一定會標它,所以這條鏈就不會遞到任何人面前。
它停的是還沒發生的事。agent 在被停掉之前已經發出去的數據、刪掉的文件、執行完的操作,開關按下去也收不回來。
我的看法是,看這類產品的時候,先不要被按鈕的名字帶着走,而是先看清楚它在哪一層看、在哪一層動手,然後再對着自己的環境數一數,這幾層到底在不在。
如果你是在公司裏負責推 agent 的話,那麼你應該在自己的機器上查三件事:公司機器上的傳感器和強制鉤子裝了沒有,agent 的流量到底走不走網關,不在批准名單上的 agent 啓動時是不是真的被攔。等你把這三件都查完,你就知道這個開關對你手裏那批 agent 能管到哪一步了。
如果這篇對你有幫助,歡迎訂閱或收藏,我會繼續寫 AI、安全和開源這類題目。