標籤: 安全
全部帶「安全」標籤的文章。
Fable 5.2 寫代碼拿了 49.1%,Anthropic 卻親手按住了它寫 GPU 內核的本事
Anthropic 11 月 9 日發佈 Fable 5.2 和 Mythos 5.2,兩個名字背後是同一個模型。Fable 5.2 寫代碼拿了 49.1%、價格降了兩成,但它裏面的分類器會攔下高危網絡安全請求和多數研究生物學請求,交給舊模型回答;訓練裏,Anthropic 還把加速器內核優化和語言模型架構壓到了 Opus 5.5 大致相當的水平。爲了防濫用而設的回退,恰好把請求交給更容易被注入攻破的舊模型:Fable 5.2 自己回答被攻破的概率是 2.05%,換成 Opus 4.8 回答就到了 5.17%。
你裝技能之前真讀過它的指令文件嗎?31,132 個技能裏 26.1% 帶着漏洞
一項 2025 年 12 月的大規模研究用研究框架 SkillScan 掃了兩個技能市場清洗後的 31,132 個技能:26.1% 至少命中一種問題模式,5.2% 含高等級模式。但 5.2% 是按模式預先定級的代理指標,不是逐個判定惡意——風險最高的 87 個里人工複查只有 23 個有明確惡意跡象。作者自己的把關順序是先讀指令文件、再逐個看腳本、最後用 NVIDIA 的 SkillSpector 掃一遍,文中按它的計分代碼講清了分數是怎麼算的。
你的手機真的隱私安全麼?一通公安電話讓他卸掉 Telegram
一位開發者順着朋友接到的一通公安電話,查到手機裏出廠預裝的聯通 DM 組件 SystemHelper:它把過去 24 小時用過哪些應用、每個應用用了多久、分應用的流量和每小時的定位點,拼成一份帶着 IMEI 和 ICCID 的檔案,發往中國聯通的服務器。VPN 能擋住什麼、擋不住什麼,這份檔案拼起來能看出什麼,你自己怎麼查、查到之後怎麼處理。
蠕蟲用三個開發者的賬號推了惡意代碼,git 日誌卻說那就是他們本人
一個叫 PolinRider 的蠕蟲在一個團隊的倉庫裏待了 28 天,用 3 個開發者自己的賬號強推了 10 個倉庫的 139 個分支,每一筆僞造提交都原樣留着作者的名字、提交信息和日期。它怎麼藏在配置文件行尾的幾百個空格後面,怎麼從以太坊和 BNB 智能鏈的交易記錄裏讀命令服務器的地址,怎麼騎着 npm 和 CI 構建走,還有第一天就能攔住它的三項檢查和那些無聊的防範。
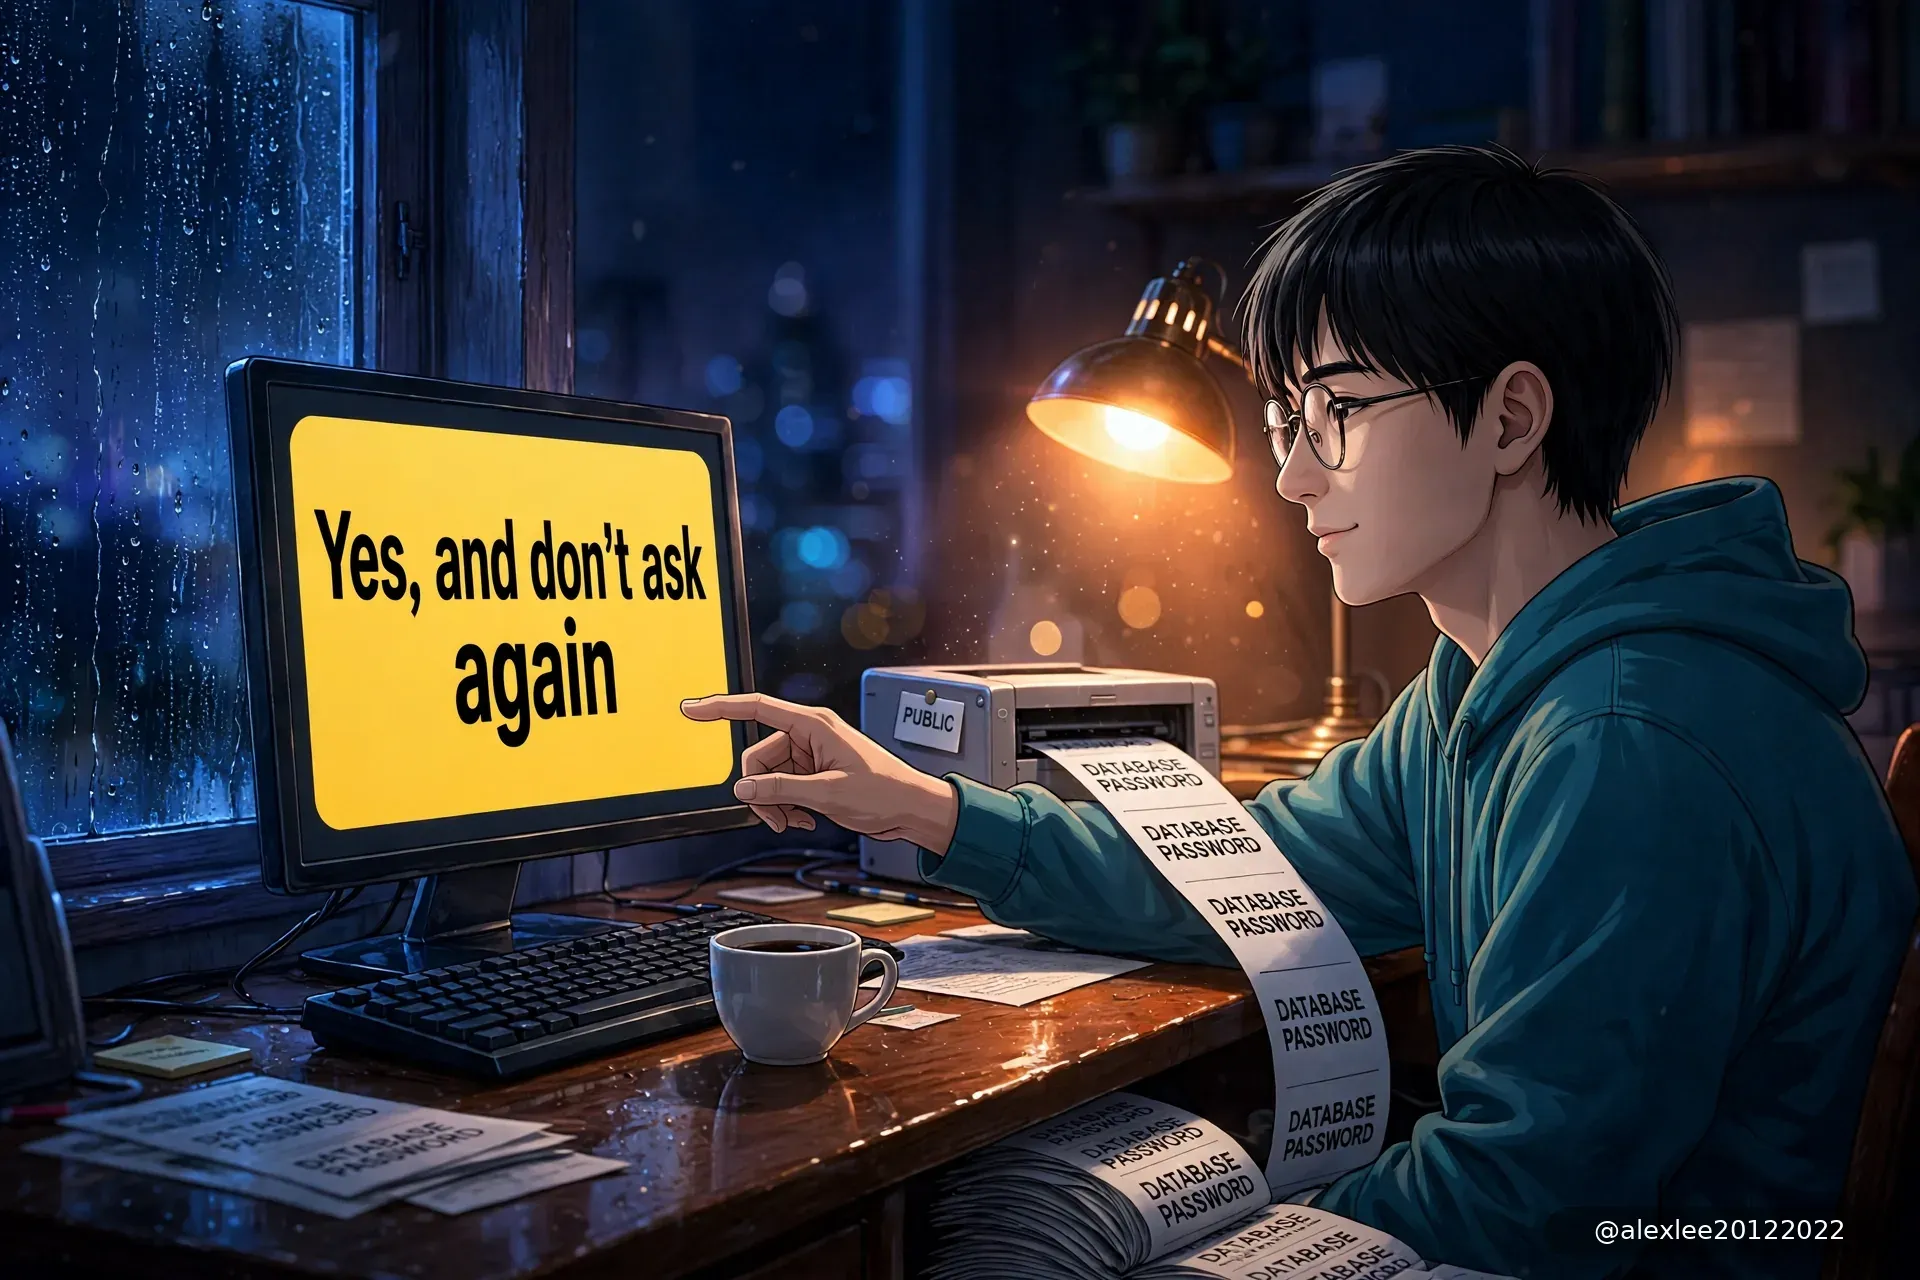
1,122 份 Claude Code 配置文件裏,存着 1,379 個真的密碼
Apiiro 在 GitHub 上按文件名搜 .claude/settings.local.json,搜出 104,185 份,其中 1,122 份存着 1,379 個真的密碼,全是明文——因爲點下「以後別問了」,批准過的整句命令會被存進項目文件,命令裏帶了密碼就一起存了。保護爲什麼只停在你自己的電腦上,密鑰掃描爲什麼漏掉寫在命令裏的密碼,還有清理的正確順序:先換密碼,再清歷史。
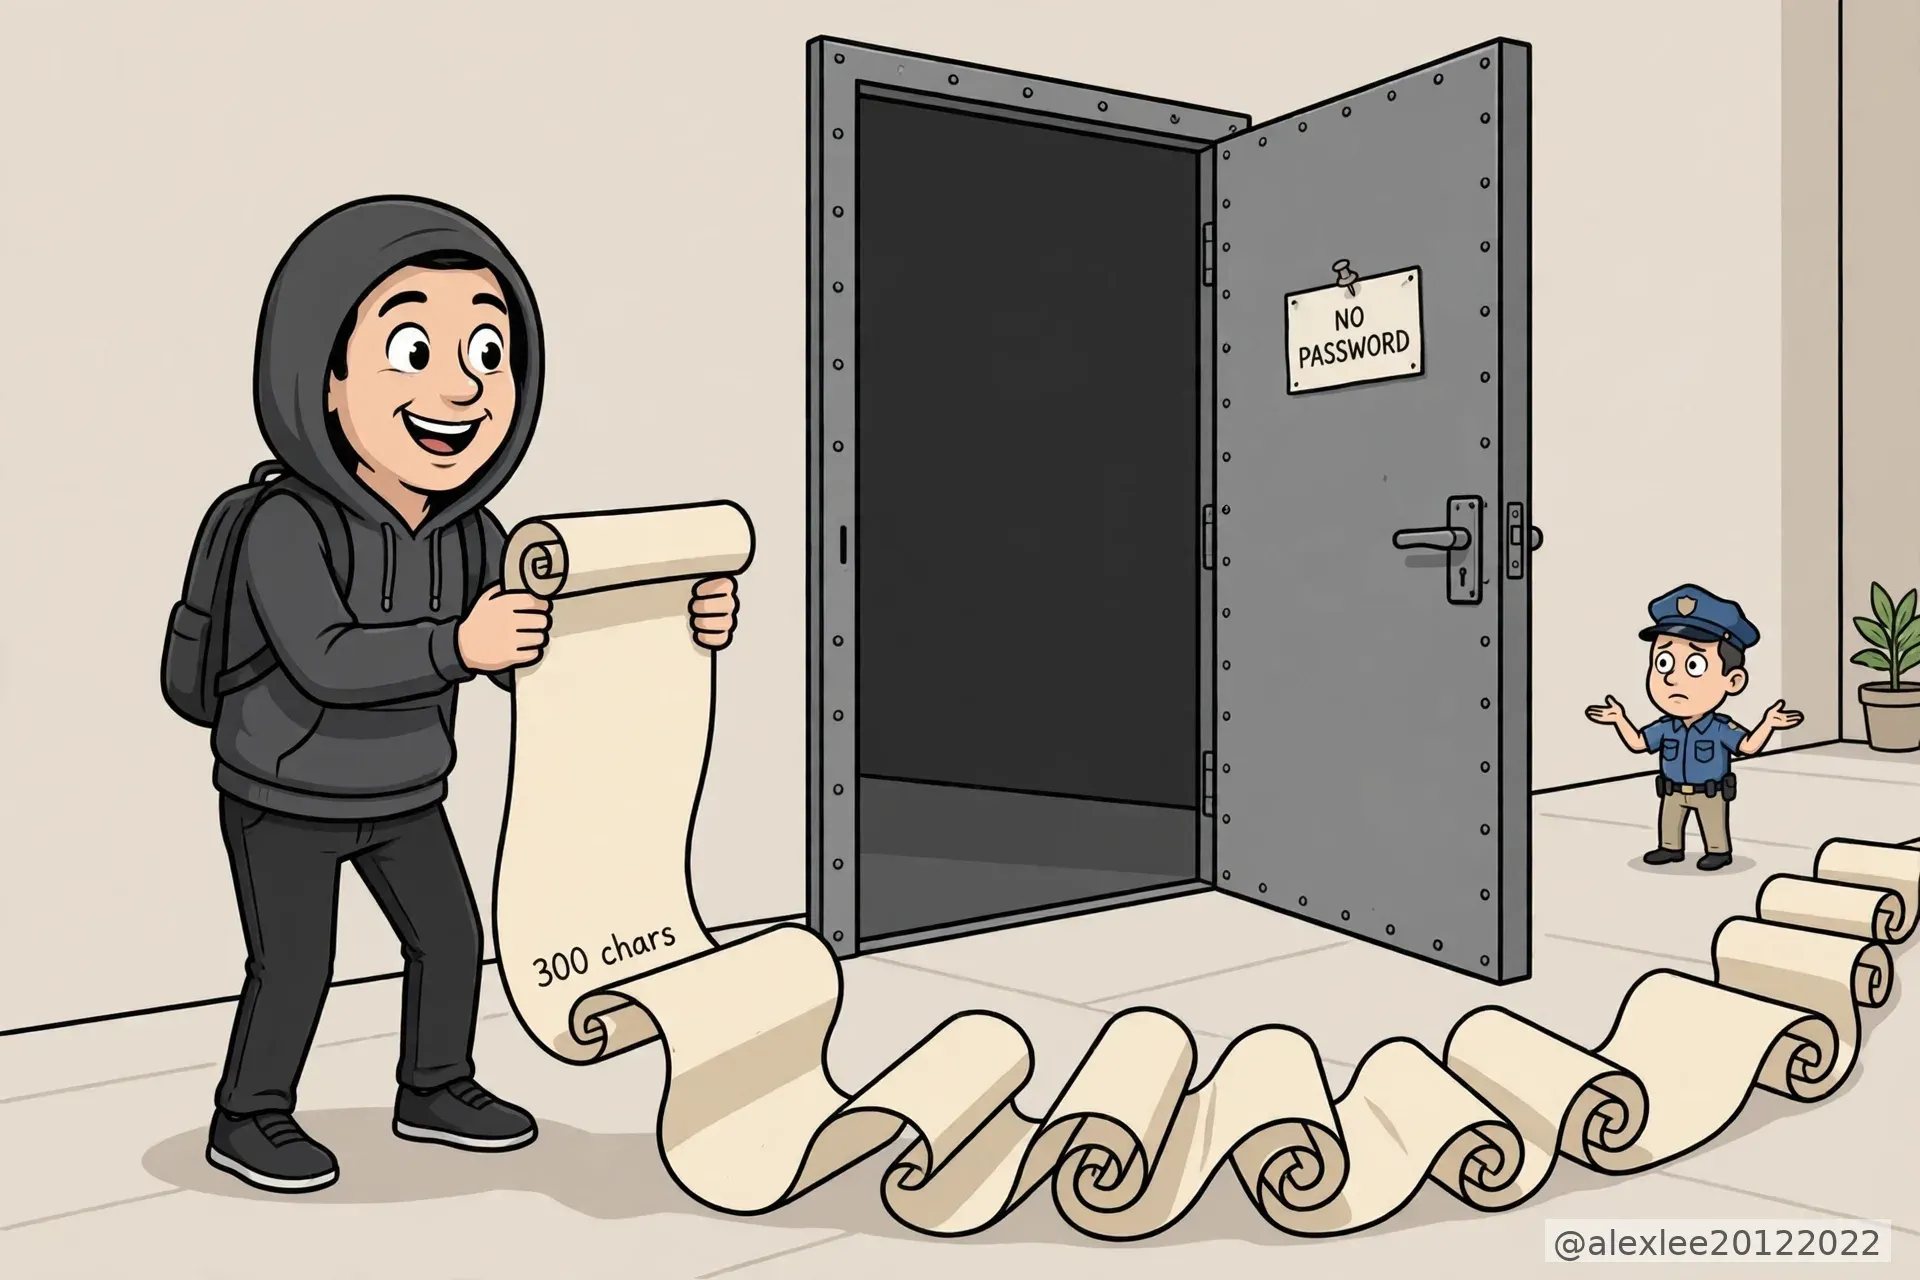
沒設密碼的 Alpine 賬號,輸 300 個字的密碼就能登進去
Alpine 上密碼欄位裏只有一個星號的賬號,本來輸什麼密碼都進不去。musl 在 2012 年的兩個決定,撞上 OpenSSH 2016 年借鹽值的修法,讓 257 到 1,024 個字的任意密碼都能登進星號賬號。這篇把三件事怎麼撞在一起講清,哪些機器最危險、哪些不受影響,以及爲什麼查這個洞要看包版本,而不是看 ssh -V 顯示的版本號。