標籤: 開源
全部帶「開源」標籤的文章。
1,122 份 Claude Code 配置文件裏,存着 1,379 個真的密碼
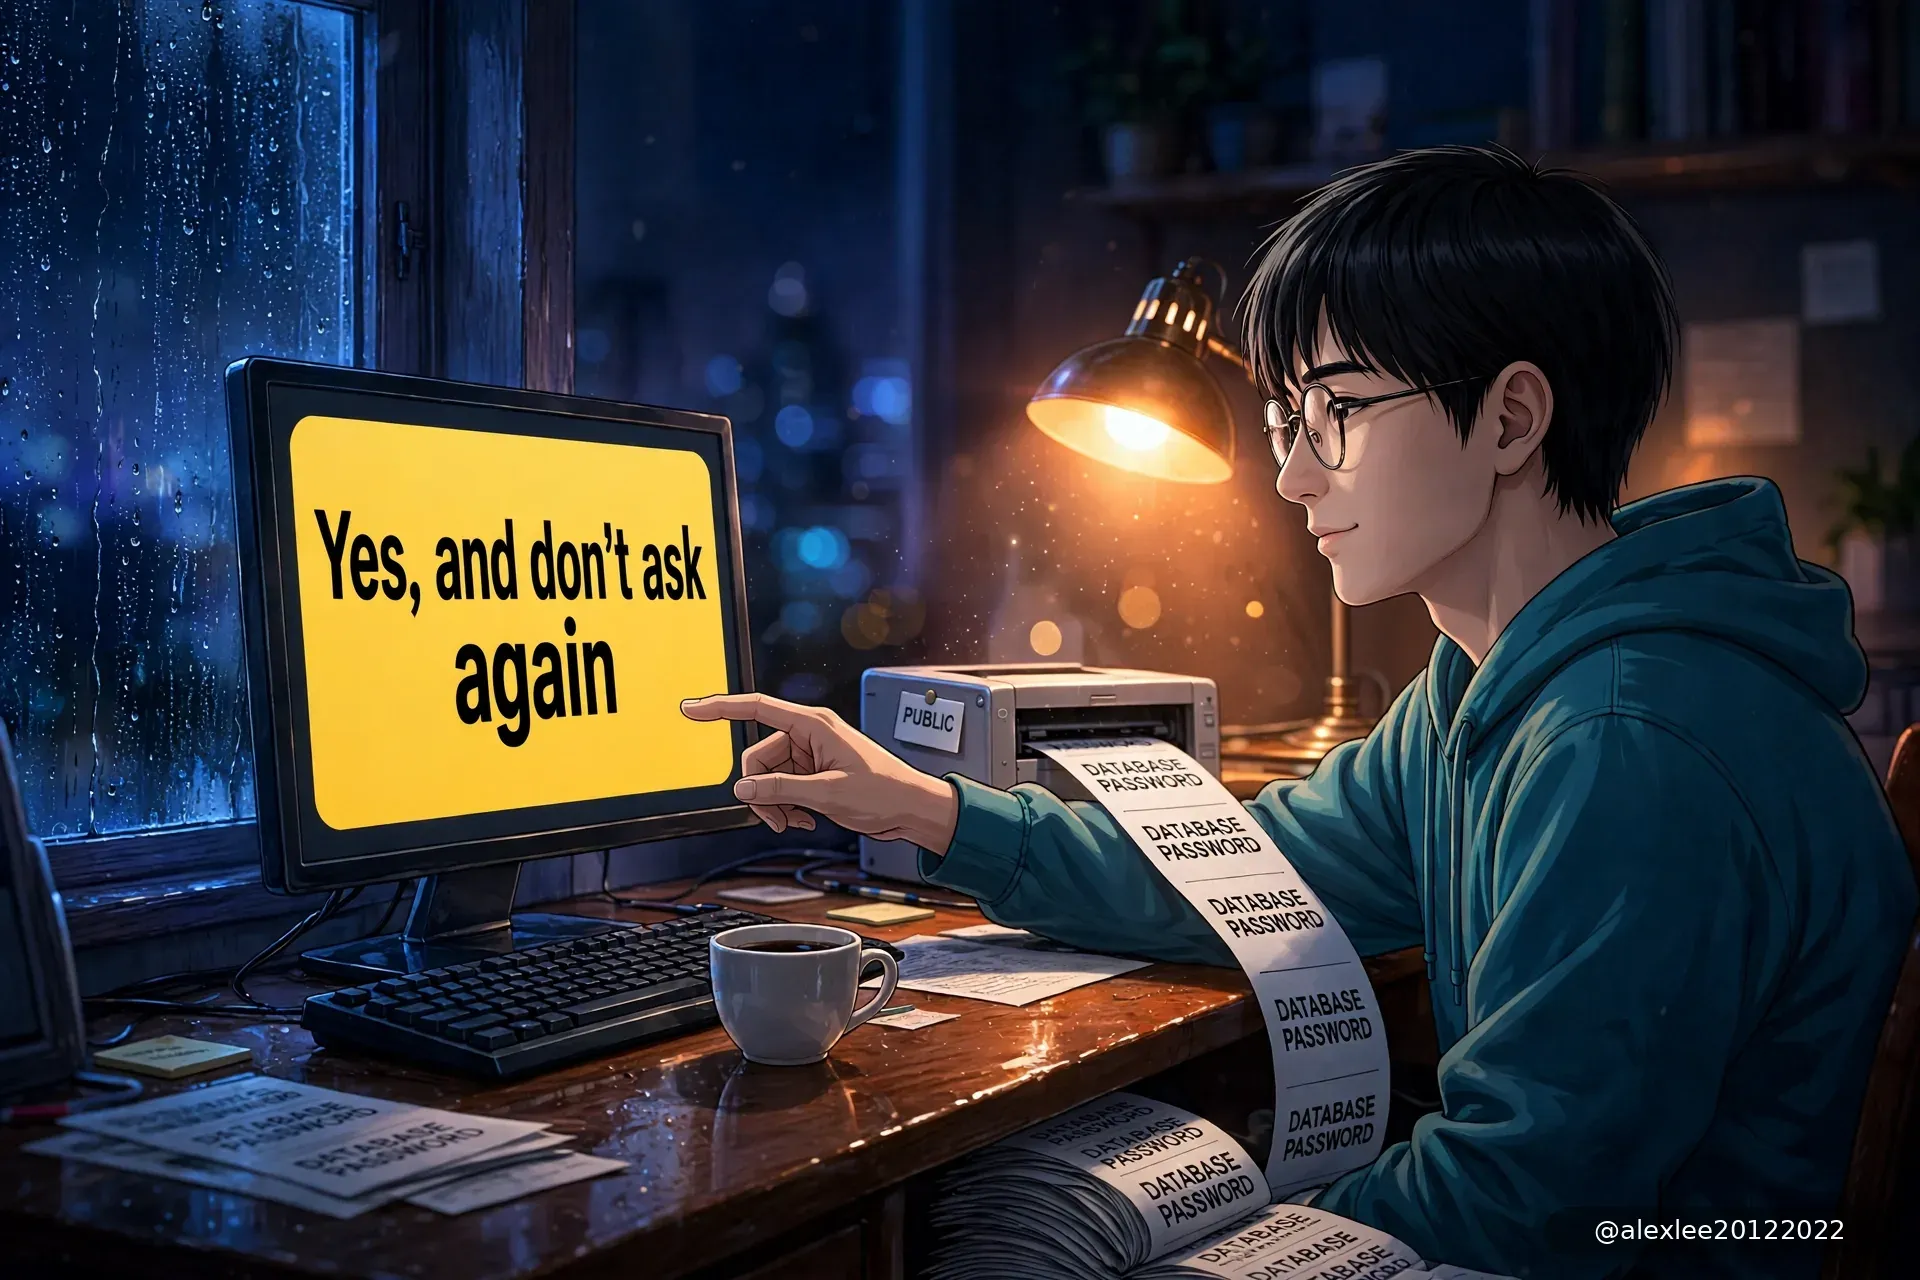
Apiiro 在 GitHub 上按文件名搜 .claude/settings.local.json,搜出 104,185 份,其中 1,122 份存着 1,379 個真的密碼,全是明文——因爲點下「以後別問了」,批准過的整句命令會被存進項目文件,命令裏帶了密碼就一起存了。保護爲什麼只停在你自己的電腦上,密鑰掃描爲什麼漏掉寫在命令裏的密碼,還有清理的正確順序:先換密碼,再清歷史。
Vercel 的 agent-desktop,讓 agent 像讀屏軟件一樣讀你的電腦
Vercel 的 agent-desktop 讓 agent 不靠截圖猜按鈕,而是去讀操作系統給讀屏軟件記的那份控件清單:每個按鈕、輸入框都帶着名字和編號回來,agent 按編號點。我把 Linux 版放到一臺沒有桌面環境的服務器上,把缺的層一層一層補齊,再拿一個 zenity 對話框實測:快照 1,149 字節、16 個節點,點完之後用程序自己的退出碼驗證那一下到底點中沒有。市面上還沒有人發表過它跟截圖路線同任務的對比數字,快照也可能裝着你桌面上的隱私內容。
agent 設計的推理服務系統每美元換回的價值是 vLLM 基線的 4.87 倍,可是 33 次運行裏只有 22 次通過驗證
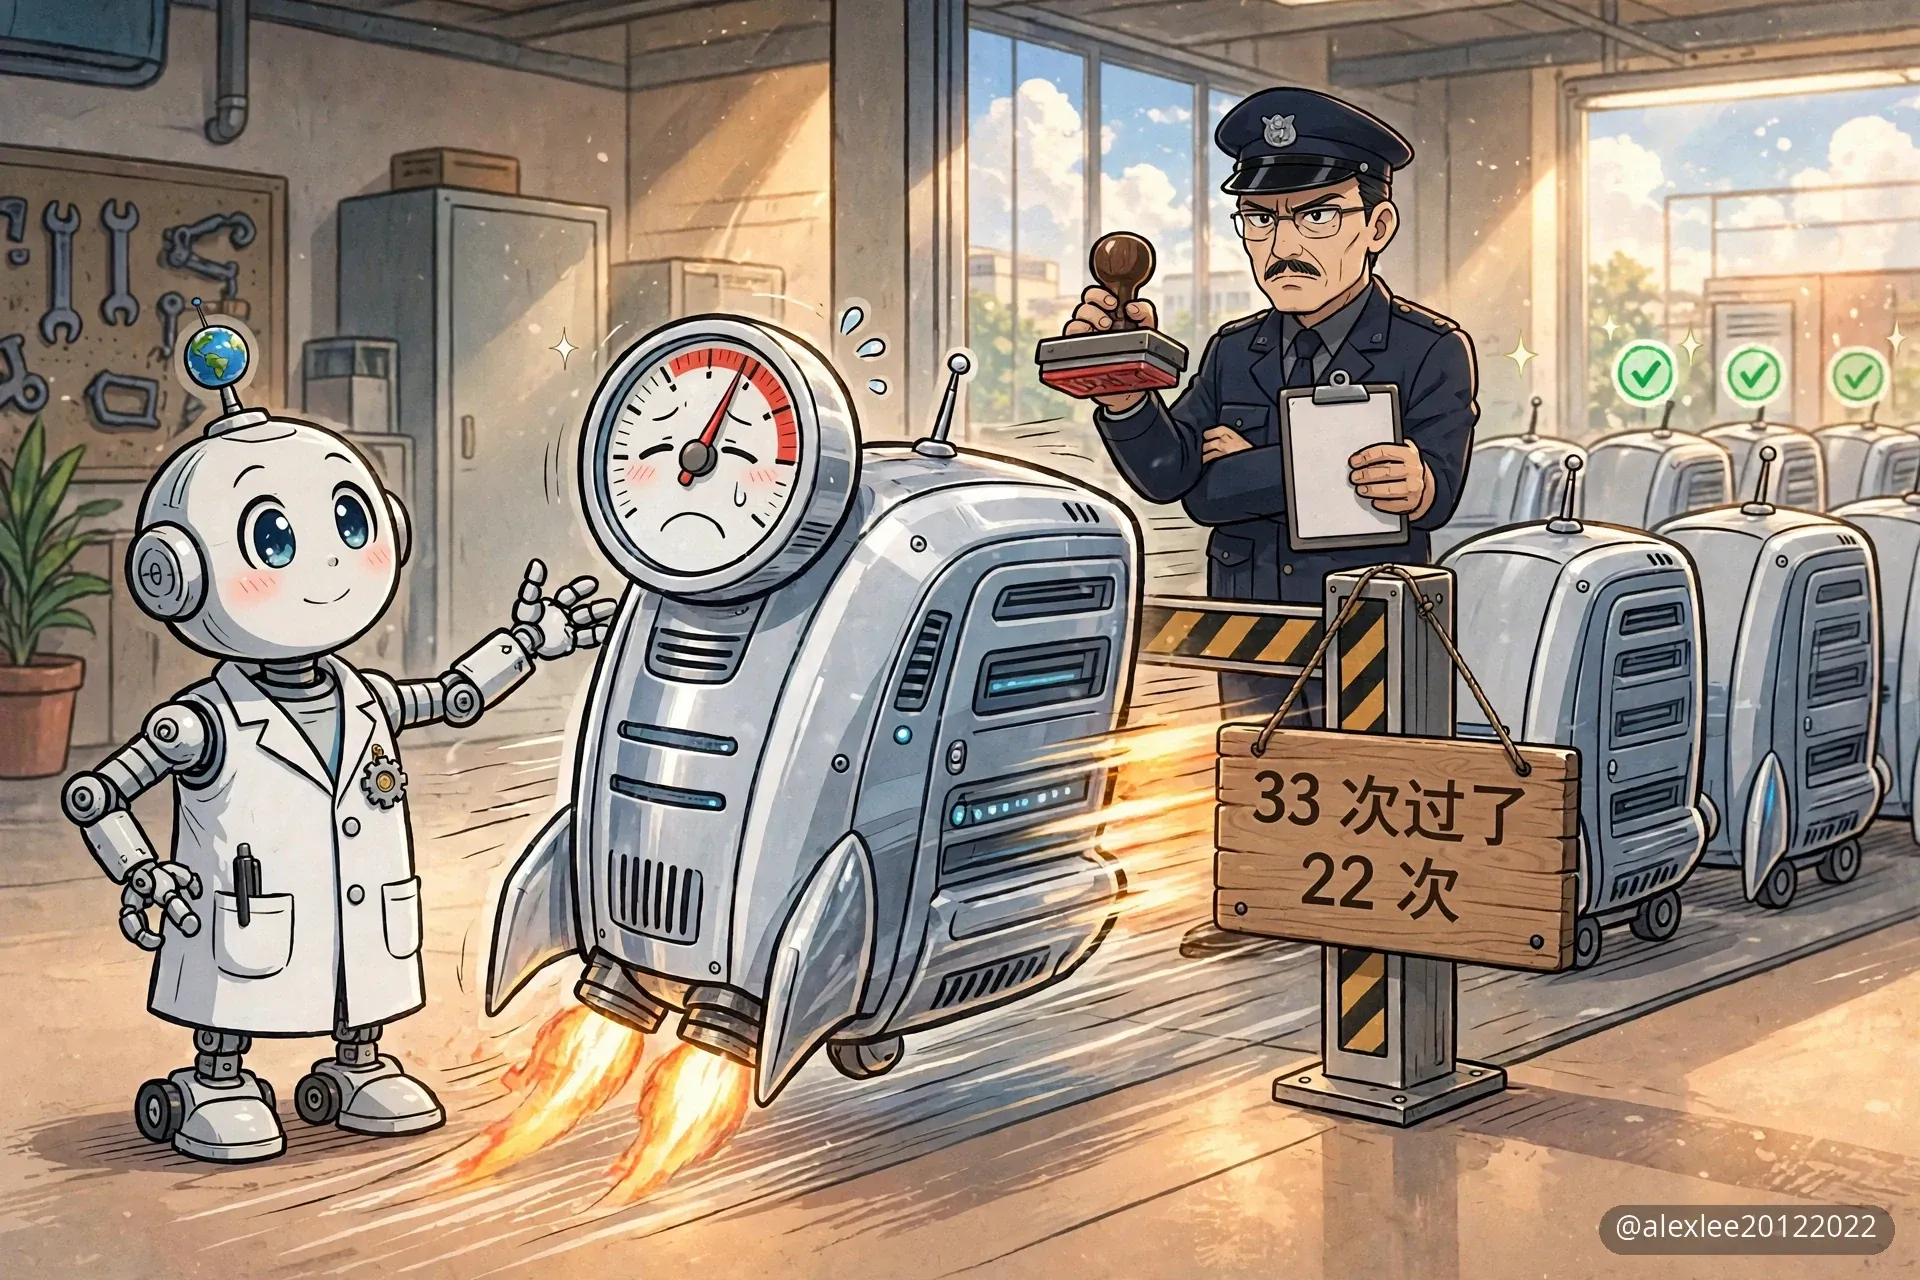
CMU 的 ServerBench 讓 11 個 coding agent 模型各自設計一整套 LLM 推理服務系統,拿真實負載按 dollars per dollar 打分。分最高的那套是 Claude Sonnet 5.5 在 Gemma E4B 上設計出來的,每美元換回的價值是 vLLM 基線的 4.87 倍;可是 33 次運行裏有 11 次沒通過驗證。三條發現:容量和挑負載必須一起做,實驗要照着真實流量來,每條優化帶進來的新路都得單獨驗一遍。
沒設密碼的 Alpine 賬號,輸 300 個字的密碼就能登進去
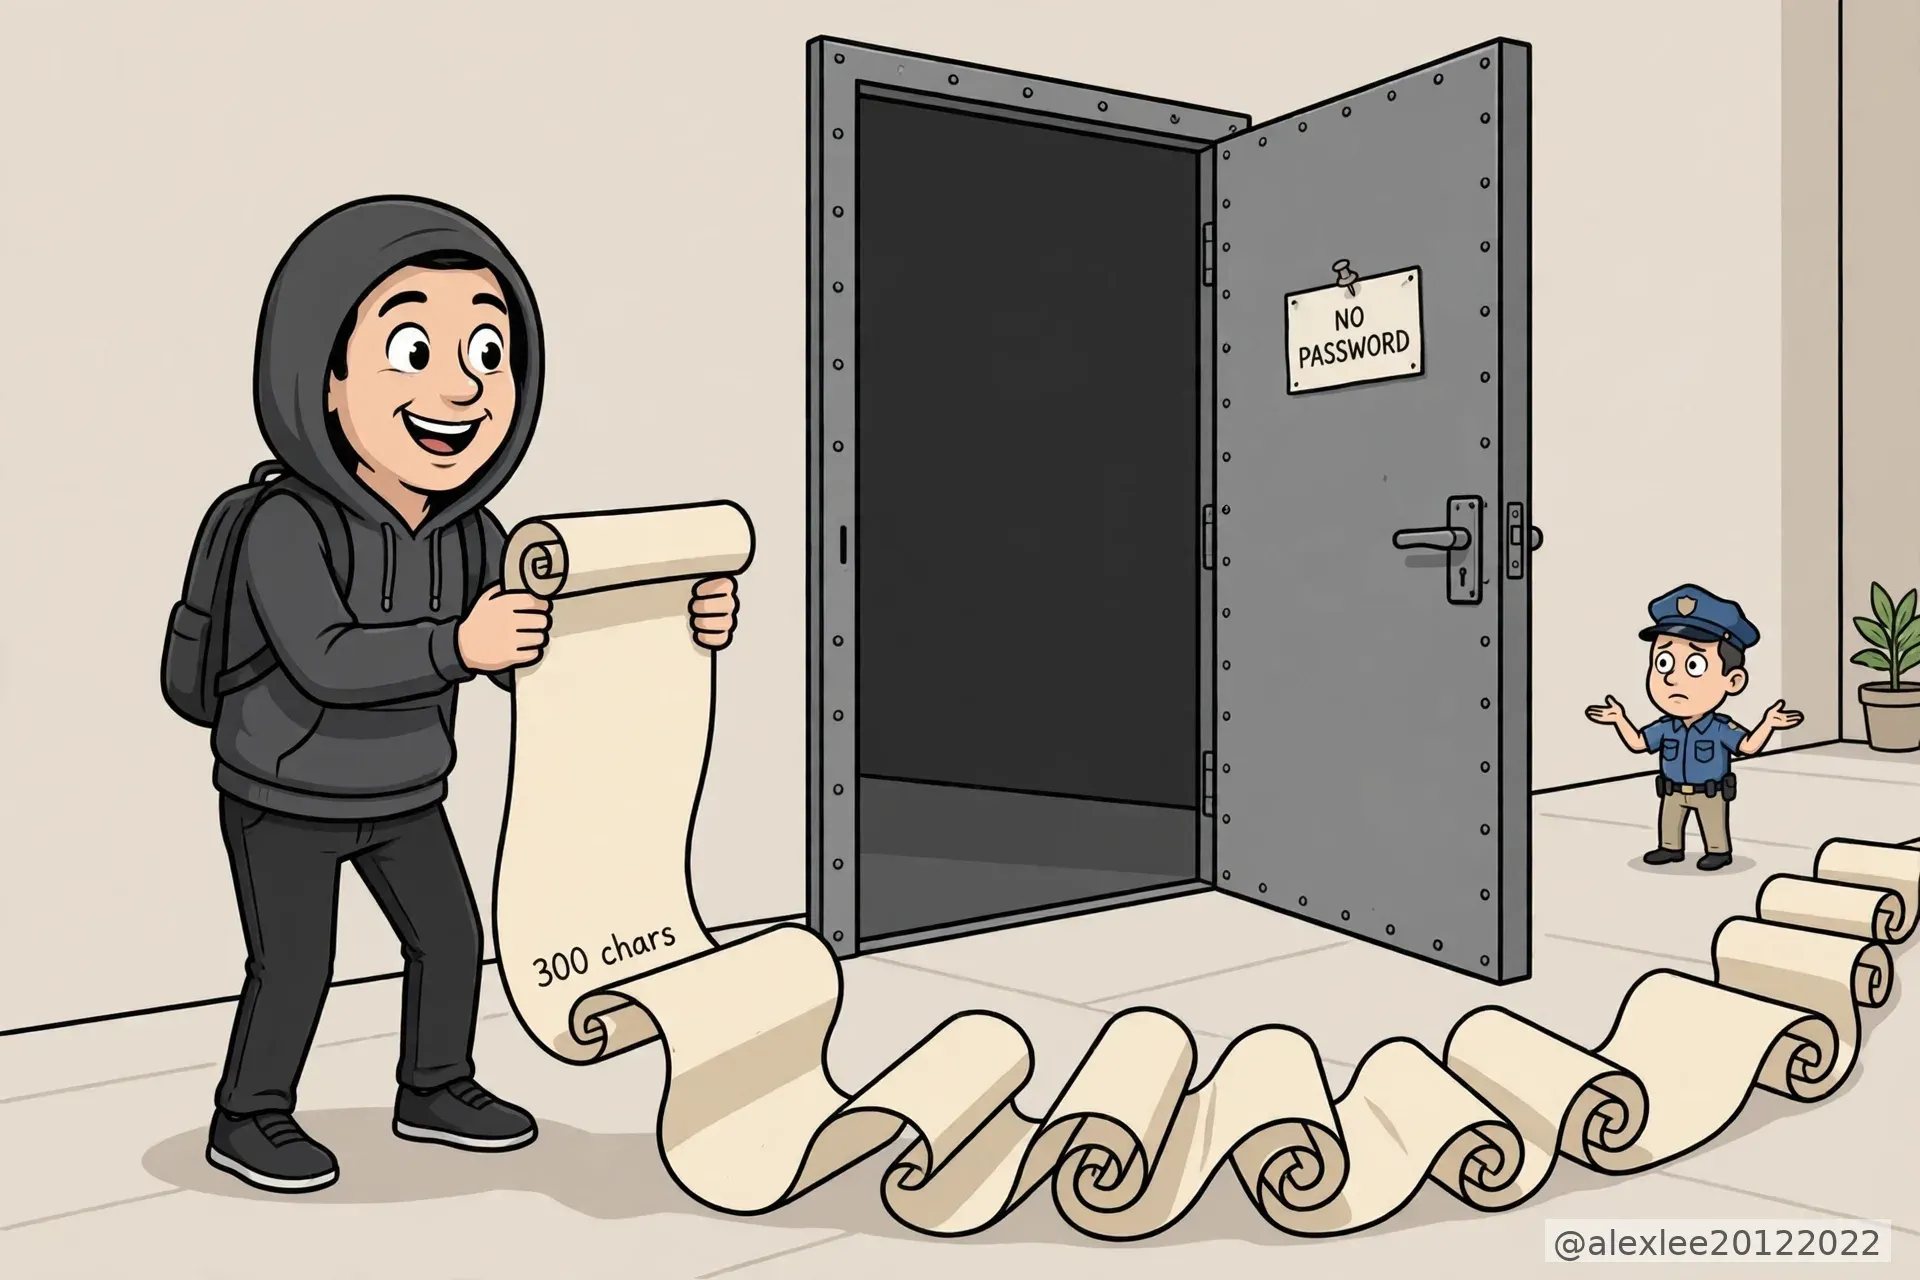
Alpine 上密碼欄位裏只有一個星號的賬號,本來輸什麼密碼都進不去。musl 在 2012 年的兩個決定,撞上 OpenSSH 2016 年借鹽值的修法,讓 257 到 1,024 個字的任意密碼都能登進星號賬號。這篇把三件事怎麼撞在一起講清,哪些機器最危險、哪些不受影響,以及爲什麼查這個洞要看包版本,而不是看 ssh -V 顯示的版本號。
WordPress 一週前就發了補丁,CISA 現在還要求查有沒有被動手腳
WordPress 7.1.4 堵住了核心更新過程中的一個漏洞,CISA 把它列入已知被利用漏洞清單,還標了取證排查:先裝補丁,再查有沒有被動過手腳。這篇把機制講清,給出五站排查的走法,最危險的是那些名義上有人管、其實沒人登錄的站。
CrowdStrike 的急停開關,能停掉你電腦上那個 Codex 嗎
CrowdStrike 發佈了 AI 急停開關,說 agent 跑偏時管理員能把它停掉。這篇用 Codex 走了一遍:這個開關靠裝進 agent 的鉤子、電腦上的傳感器和公司網絡裏的網關這三層看見 agent,少一層就少管一塊;今天真正能動手的只有在網關切斷模型訪問,在電腦上直接終結進程還沒上線;攔違規大多是機器自動做的,急停這一下才是人按的。